CAPACITÉS · OPSGATE

Tout ce qui se joue entre la frappe et la fuite.

OpsGate décide à l'instant de l'envoi : ce qui est sensible, à quel point, quoi en faire, et quoi journaliser. Six capacités, une seule frontière.

Signature

Secure Rewrite

Les fragments sensibles sont réécrits sur place, avec un aperçu côte à côte et le score de risque avant et après. Le modèle reçoit toujours un prompt utilisable, et le secret ne voyage jamais.

  • Texte original et texte sécurisé, côte à côte
  • La même requête scorée avant et après la réécriture
  • Blocs de code, tableaux et retours à la ligne conservés
Score de risque et simulation

Chaque prompt reçoit un score explicite de 0 à 100 avec les facteurs qui le composent. À partir de 40, une simulation liste exactement ce qui fuiterait avant tout envoi.

  • Score construit sur la sévérité, le volume et le contexte
  • La simulation nomme les fragments, pas un verdict
  • La politique peut agir à 40, 60 ou 90

Découverte du Shadow AI

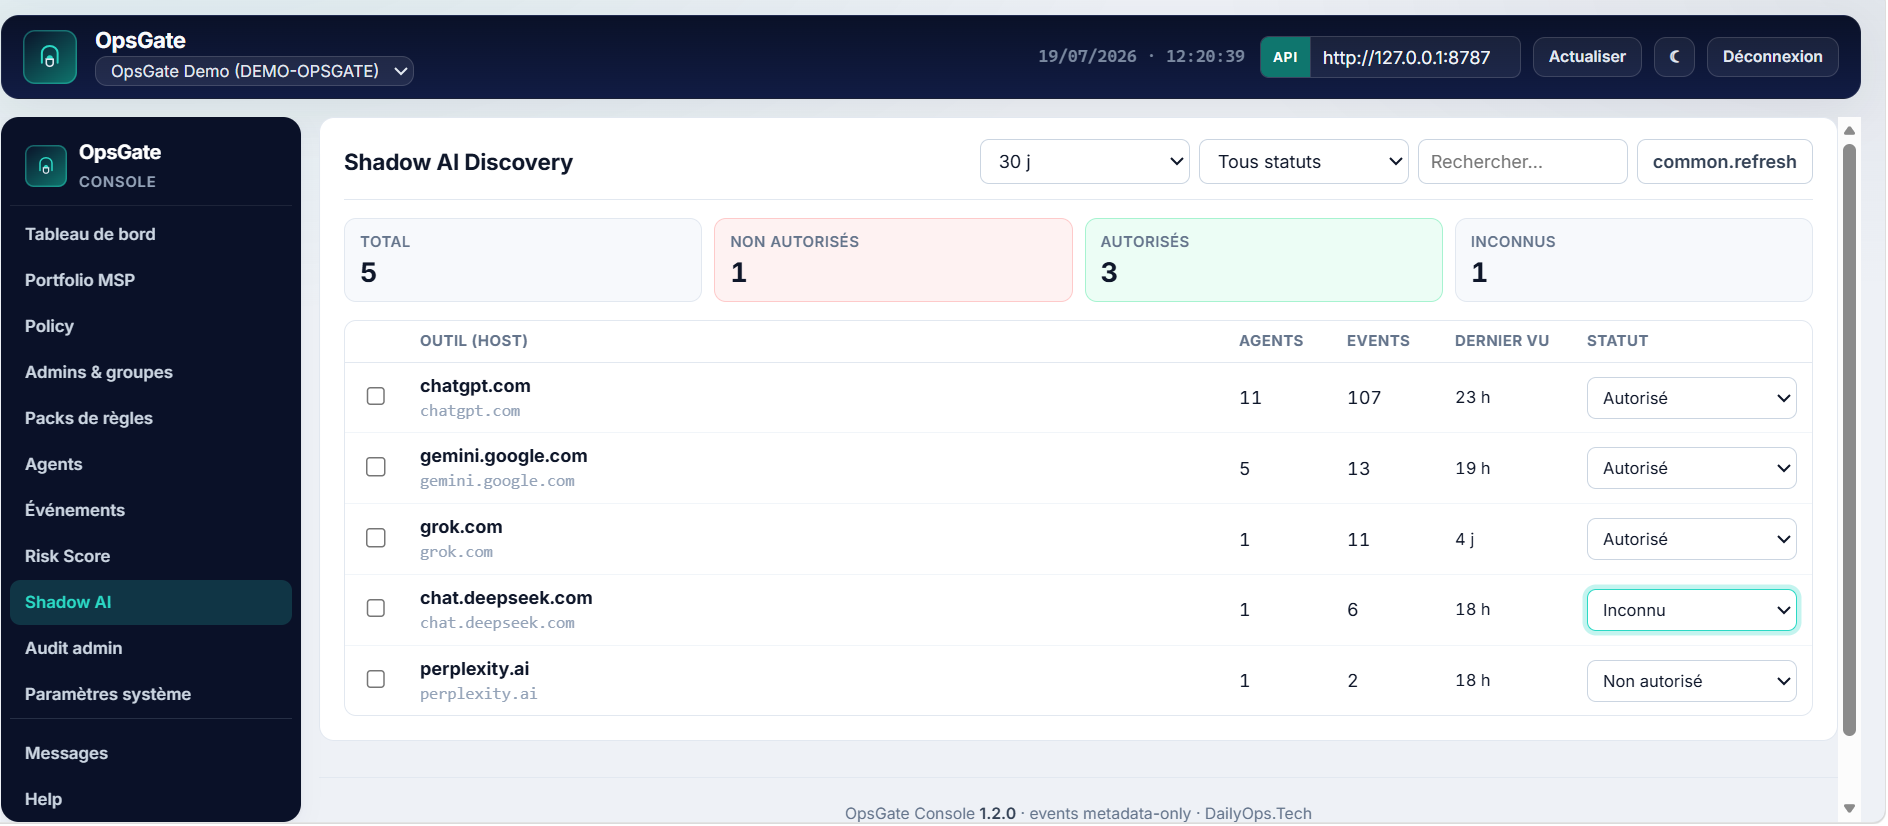
Voyez quels outils IA vos équipes utilisent réellement, autorisés ou non, avec le nombre d'agents et d'événements par hôte. La conversation sur la politique part de faits, pas d'hypothèses.

  • Statut par hôte : autorisé, inconnu, non autorisé
  • Agents et événements par hôte sur 30 jours
  • Listes d'hôtes configurables par tenant
OpsGate console: Shadow AI Discovery, cinq hôtes IA détectés avec leur statut d'autorisation.
Console · Shadow AI Discovery

Fichiers et OCR, scannés en local

PDF, DOCX, PPTX, XLSX, code, SQL, fichiers de base et captures d'écran passent par une quarantaine. L'OCR lit les images sur le poste, et les versions masquées sont réinjectées avec le format conservé.

  • Quarantaine avant que l'upload ne quitte le navigateur
  • L'OCR s'exécute sur le poste, pas sur un serveur
  • Fichier masqué rendu dans son format d'origine

Une console, toutes les décisions

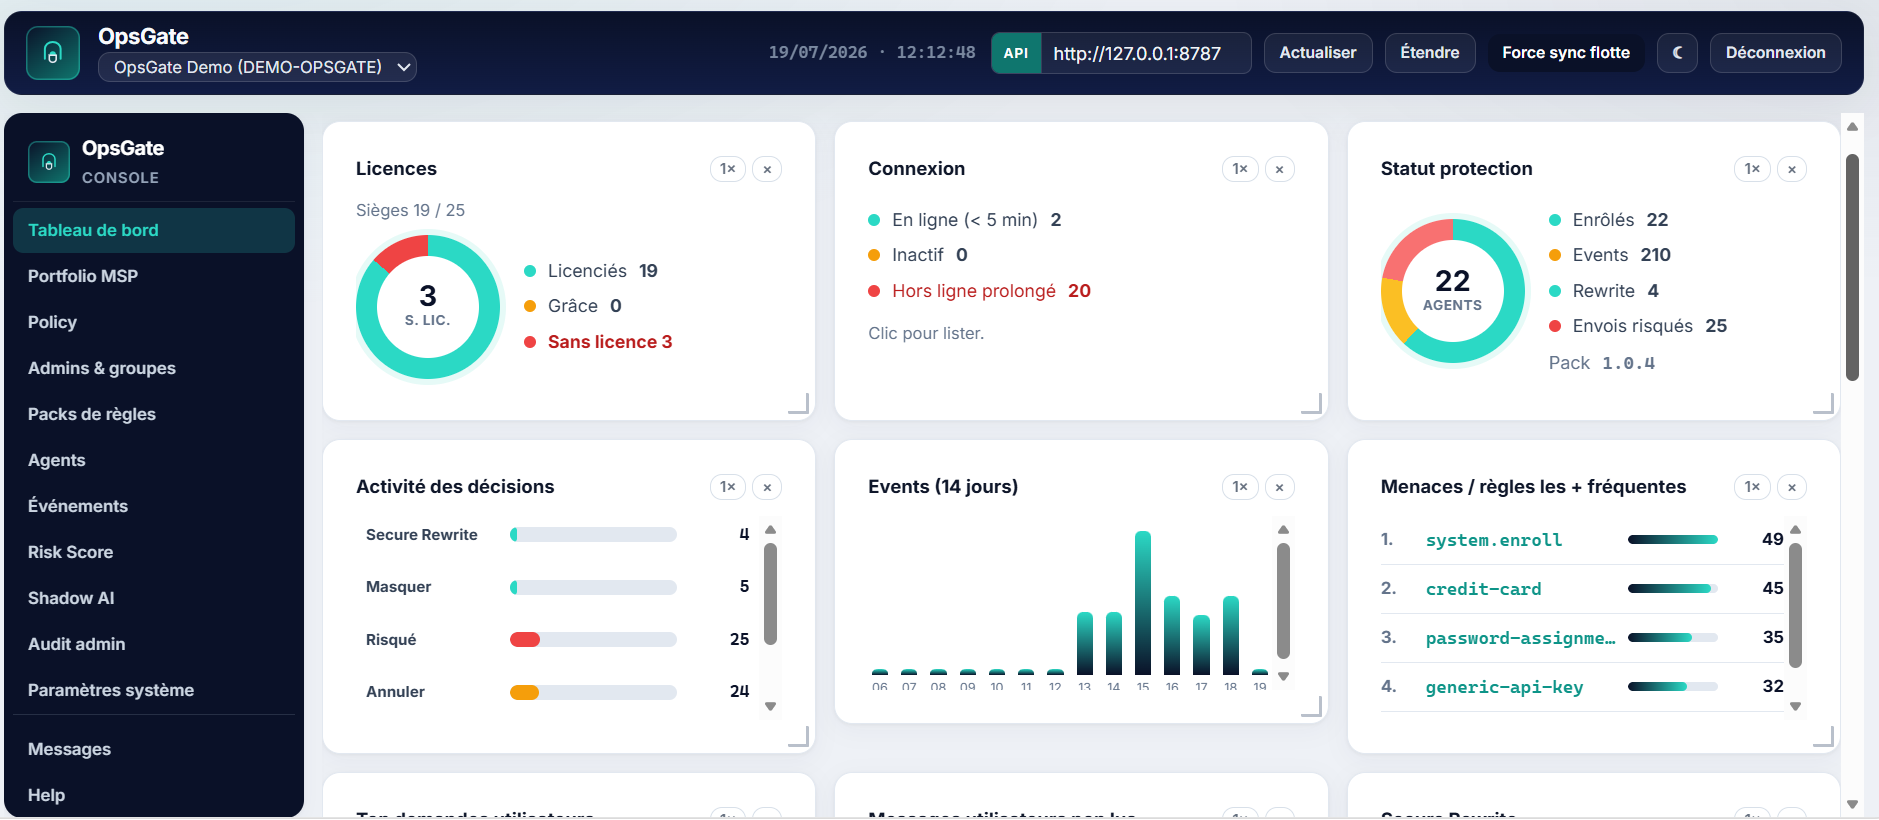
Décisions, risques, shadow AI, politique et audit vivent sur le même control plane. Licences, statut de protection et répartition des décisions sont visibles d'un coup d'œil.

  • Activité des décisions : réécriture, masquage, risqué, annulation
  • Événements sur 14 jours et règles les plus déclenchées
  • Isolation par tenant avec sécurité au niveau des lignes
OpsGate console: licences, connexion, statut de protection, activité des décisions et événements sur 14 jours.
Console · tableau de bord

Packs de règles signés, à chaud

Les règles de détection arrivent en packs signés ed25519, versionnés et mis à jour sans rebuild ni redéploiement. Le moteur explique ses détections, ce n'est pas une boîte noire.

  • Packs versionnés avec un changelog explicite
  • Signature vérifiée avant application d'un pack
  • Détection réglée pour les configs d'infrastructure et les clés cloud

POURQUOI C'EST DIFFÉRENT

Enable AI. Secure Data.

La plupart des DLP traitent l'IA comme une menace à fermer. OpsGate la traite comme une frontière à opérer : explicite, explicable et prête pour l'audit.

Un filet, pas un mur

OpsGate ne bloque pas de sites et n'espionne pas vos équipes. Il scanne à l'instant de l'envoi, recommande le chemin sûr, et laisse la décision finale visible.

  • Détection au moment de l'envoi uniquement, pas de keylogger
  • Bandeau en shadow DOM isolé, insensible aux styles des sites
  • Modes observe ou enforce, par politique de tenant

Défense en profondeur

L'extension couvre le DOM. Le proxy MITM optionnel couvre le réseau avec le même moteur de détection, une seule source de vérité pour ce qui est sensible.

  • Moteur partagé entre extension, proxy et console
  • MITM HTTP/2 avec scan profond des multipart
  • MSI Windows avec Node portable, déployable par GPO ou MDM

La preuve pour l'audit

Quand un auditeur demande ce qui est parti et pourquoi, la réponse est une requête, pas une enquête.

  • Piste d'audit WORM, chaînée SHA-256
  • Export SIEM : syslog, CEF, OTel
  • Endpoint Prometheus et soft-delete RGPD

GOUVERNANCE

Le control plane derrière la frontière.

OpsGate est multi-tenant par conception, avec la sécurité au niveau des lignes dans PostgreSQL, prêt pour les MSP qui gèrent plusieurs organisations clientes.

SSO OIDC / SAMLMFA TOTPPasskeys WebAuthnAudit WORMSIEM / PrometheusSoft-delete RGPDMulti-tenant RLSPortefeuille MSP

L'identité traitée proprement

SSO avec OIDC (Entra, Okta) et SAML 2.0 en échec fermé, MFA avec TOTP et passkeys Windows Hello, et défi de session sur les connexions concurrentes.

Des politiques lisibles

Politique par défaut plus profils départementaux, packs de règles assignables par groupe, et messages de console que vos équipes voient réellement quand un prompt est traité.

Rétention honnête

Les événements ne gardent que des métadonnées, avec une rétention minimale de 90 jours, des exports planifiés, un rapport de sécurité en PDF et un chemin de soft-delete RGPD documenté.

Donnez une frontière défendable à l'usage de l'IA en entreprise.

Lancez un pilote avec vos propres équipes et vos propres outils IA cette semaine. Nous accompagnons personnellement les organisations en accès anticipé.

Demander l'accès anticipé Lire le dépôt Les pilotes en accès anticipé incluent un support de déploiement par DailyOps.

Besoin d'un coup de main ? Guides et sujets techniques.